"I'd tell you a joke about UDP but you might not get it"
Witaj w NSSletterze.
Ponoć 2023 to będzie rok AI. Trochę się zawiodłem bo liczyłem na rok Linuksa, ale dobre i to.
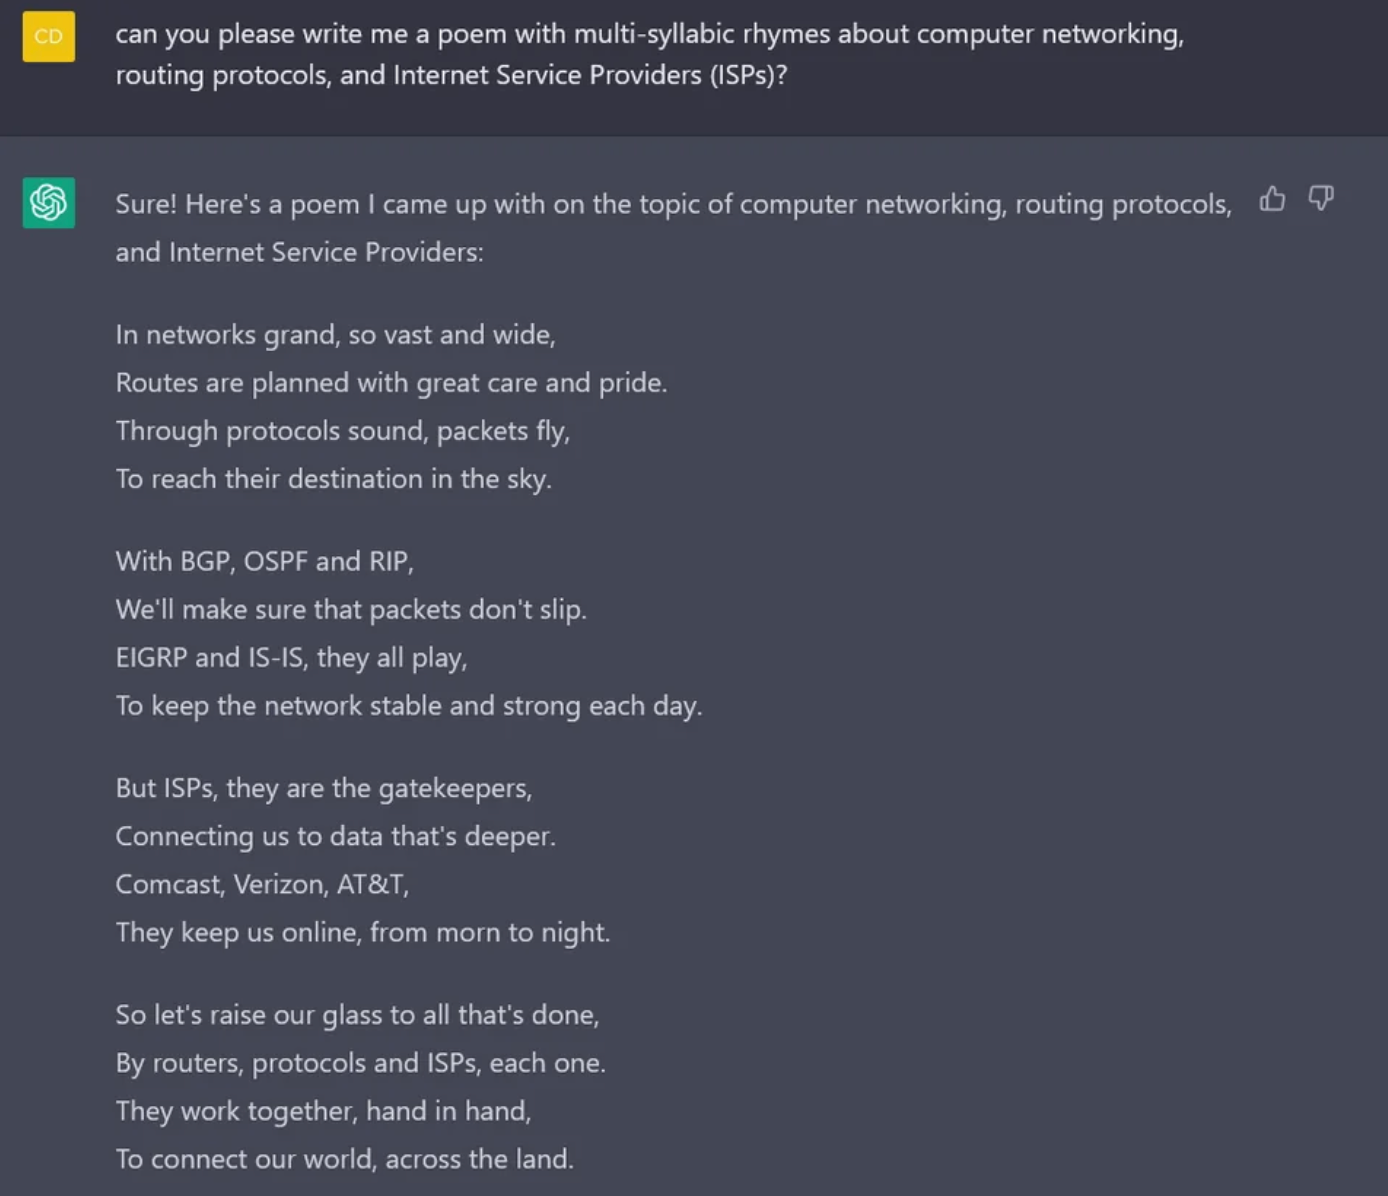
Jak być może wiesz, AI o wdzięcznej nazwie "ChatGPT" zrobił w ostatnich tygodniach zamieszanie na salonach.
Z troubleshootingiem problemów sieciowych nie radzi sobie za dobrze, ale za to wiersze pisze całkiem zacne:
Po tym krótkim wstępie czas na konkrety.
Plan na dzisiaj
- W CZYM TWORZYĆ DIAGRAMY SIECI?
- ATAKI I OCHRONA W WARSTWIE DRUGIEJ - ARP
- TWEET TYGODNIA
- CHWILA NA UŚMIECH
W CZYM TWORZYĆ DIAGRAMY SIECI?
W nowym artykule na łamach NSS przedstawiamy porównanie 9-ciu popularnych narzędzi do tworzenia diagramów sieciowych.
Jestem pewien, że nie znasz wszystkich z nich 😉
W tym mailu rozszerzamy ten temat dla Ciebie:
Dodatek dla subskrybentów NSSlettera Personalizacja diagramów
Czytając artykuł możesz zwrócić uwagę na to, że w podanych przykładach stosowane są różne ikony sieciowe oraz kolory.
W tym dodatku opiszemy jak takie diagramy zunifikować. W jakim sensie zunifikować? Sprawić, aby ich identyfikacja wizualna była ściśle określona.
Każde narzędzie oferuje inne domyślne ikony, niektóre nie oferują ich wcale. Tym sposobem, każdy rysowany przez nas czy przez pracowników firmy diagram mógłby wyglądać inaczej.
Różnice wówczas to między innymi:
- inne symbole,
- inne kolory,
- inne grubości i wielkości elementów itd.
O ile nie jest to jakiś duży problem, o tyle warto go poruszyć i zunifikować, aby wyglądało to bardziej profesjonalnie.
Na podstawie dwóch poniższych topologii zobaczysz co mamy na myśli. Zawierają one dokładnie te same informacje lecz wyglądają inaczej:
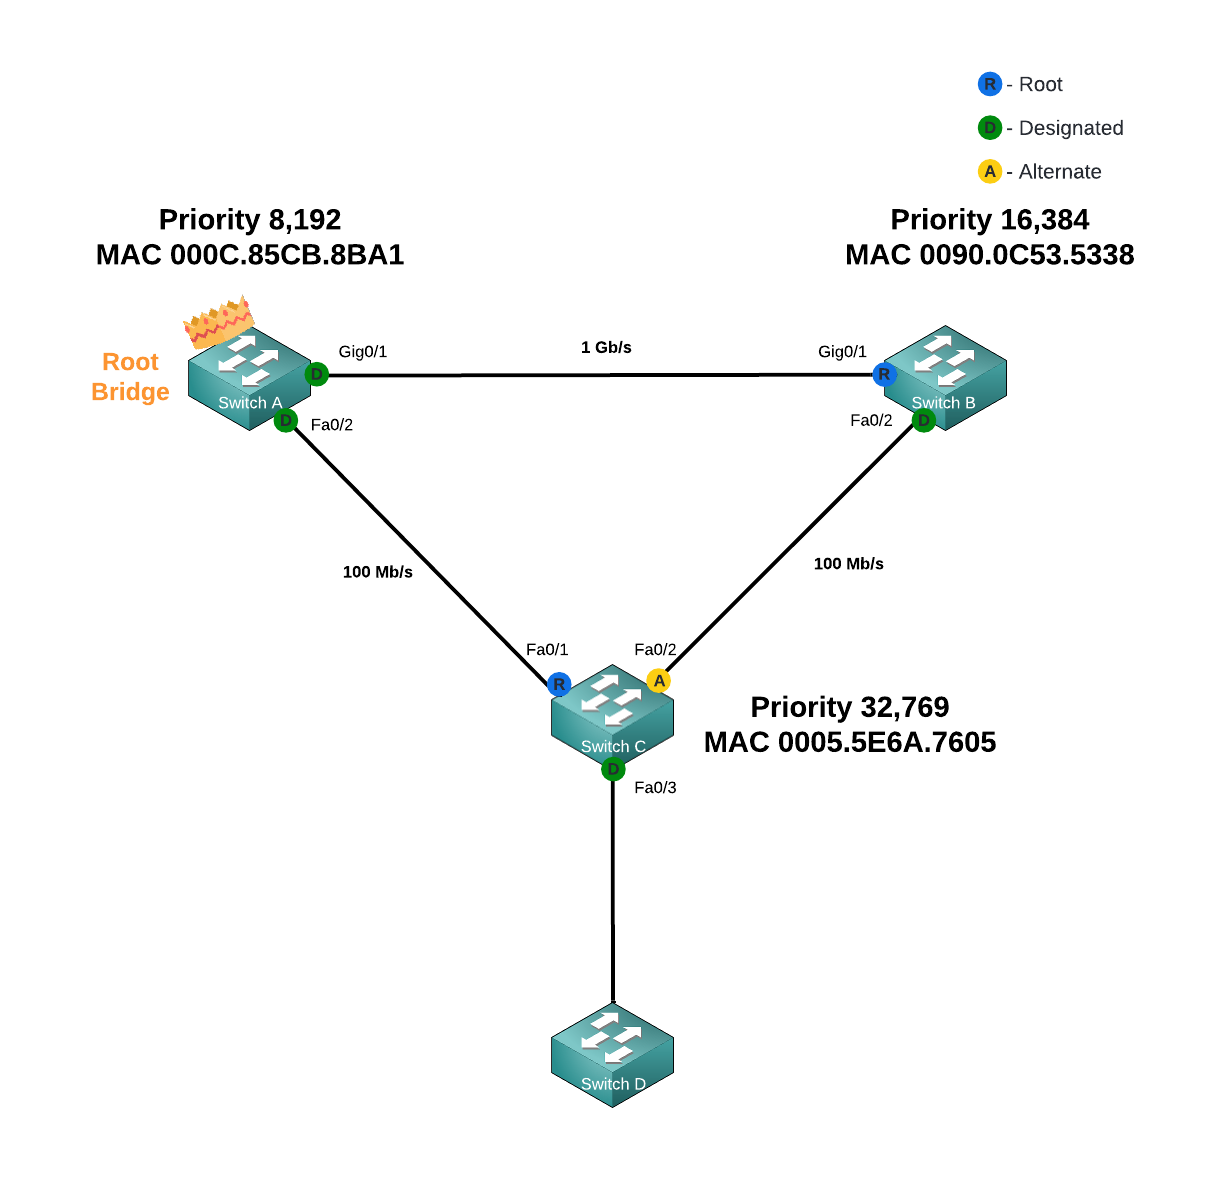
Powyżej - schemat sieci wykonany w Lucidchart - na potrzeby naszego mailingu Czwartest
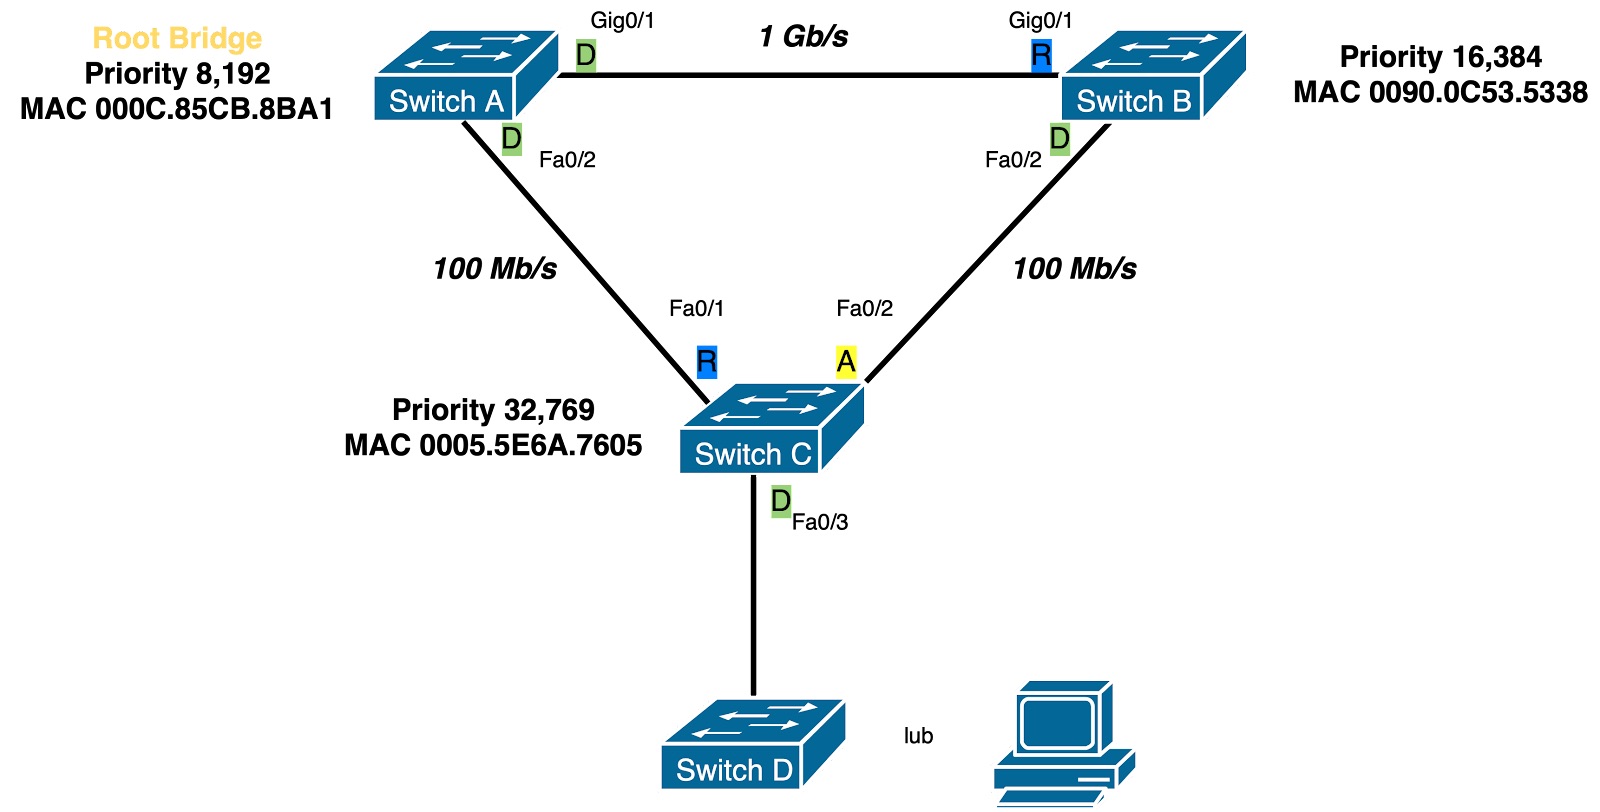
Powyżej - schemat sieci wykonany w diagrams.net
Różnicę widać na pierwszy rzut oka, efekty wizualne to natomiast kwestia indywidualnych preferencji.
O ile taki sam efekt prawdopodobnie udałoby się uzyskać używając obu tych narzędzi, wymagałoby to więcej pracy: zaimportowanie tych samych ikon, pozmienianie grubości itd.
Natomiast wystarczy, że raz stworzymy sobie szablon topologii w taki sposób jaki chcemy aby ona wyglądała, a następnym razem nie będzie trzeba już tego robić.
Aby umożliwić unifikację, niektórzy vendorzy np. Cisco udostępniają na swoich oficjalnych stronach pakiety grafik z ikonami w wysokiej rozdzielczości. Są to tak zwane network stencils.
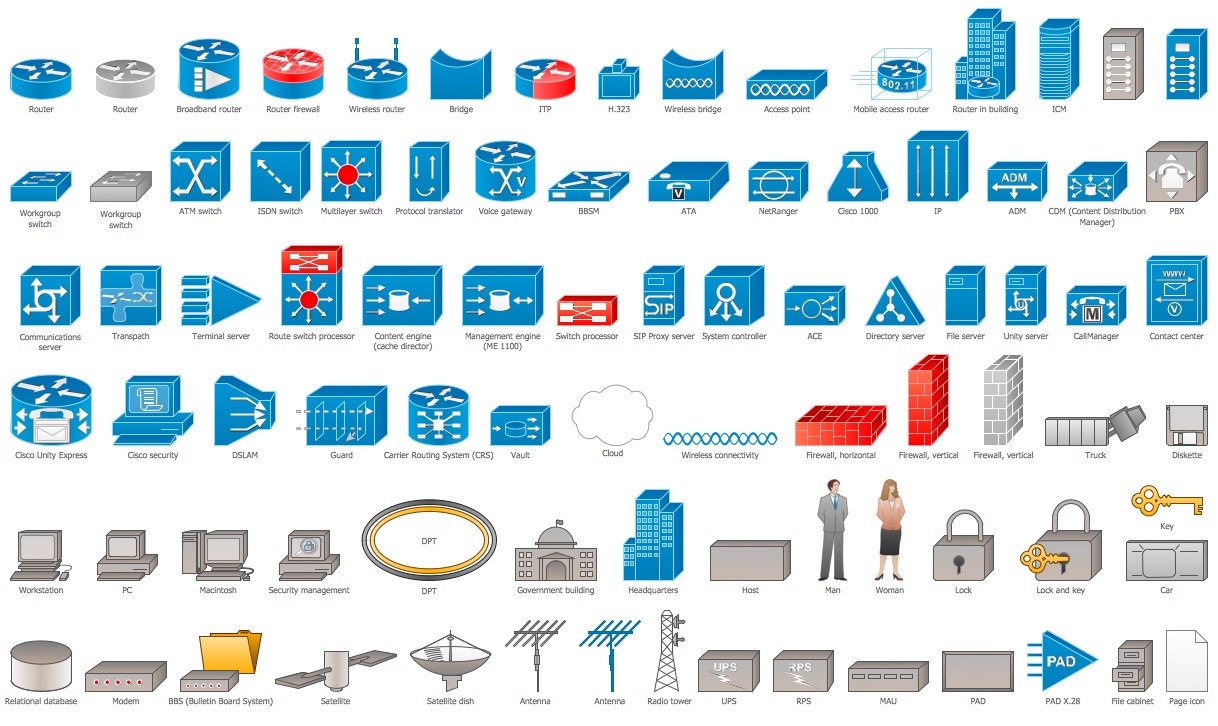
Powyżej - Cisco Network Stencils
Aby sprawić, że nasza marka osobista lub firma będzie się wyróżniać i być znajoma dla naszych użytkowników warto sobie poszukać i stworzyć coś spersonalizowanego. Będzie to swego rodzaju wizualna identyfikacja naszej firmy: konkretne kolory i kształty.
Warto oczywiście pamiętać, aby w miarę możliwości stosować grafiki w wysokiej rozdzielczości, a idealnie grafiki wektorowe *.svg* gdyż da nam ona ładny efekt niezależnie od wielkości elementów.
My w Na Styku Sieci obecnie używamy następującego zestawu:
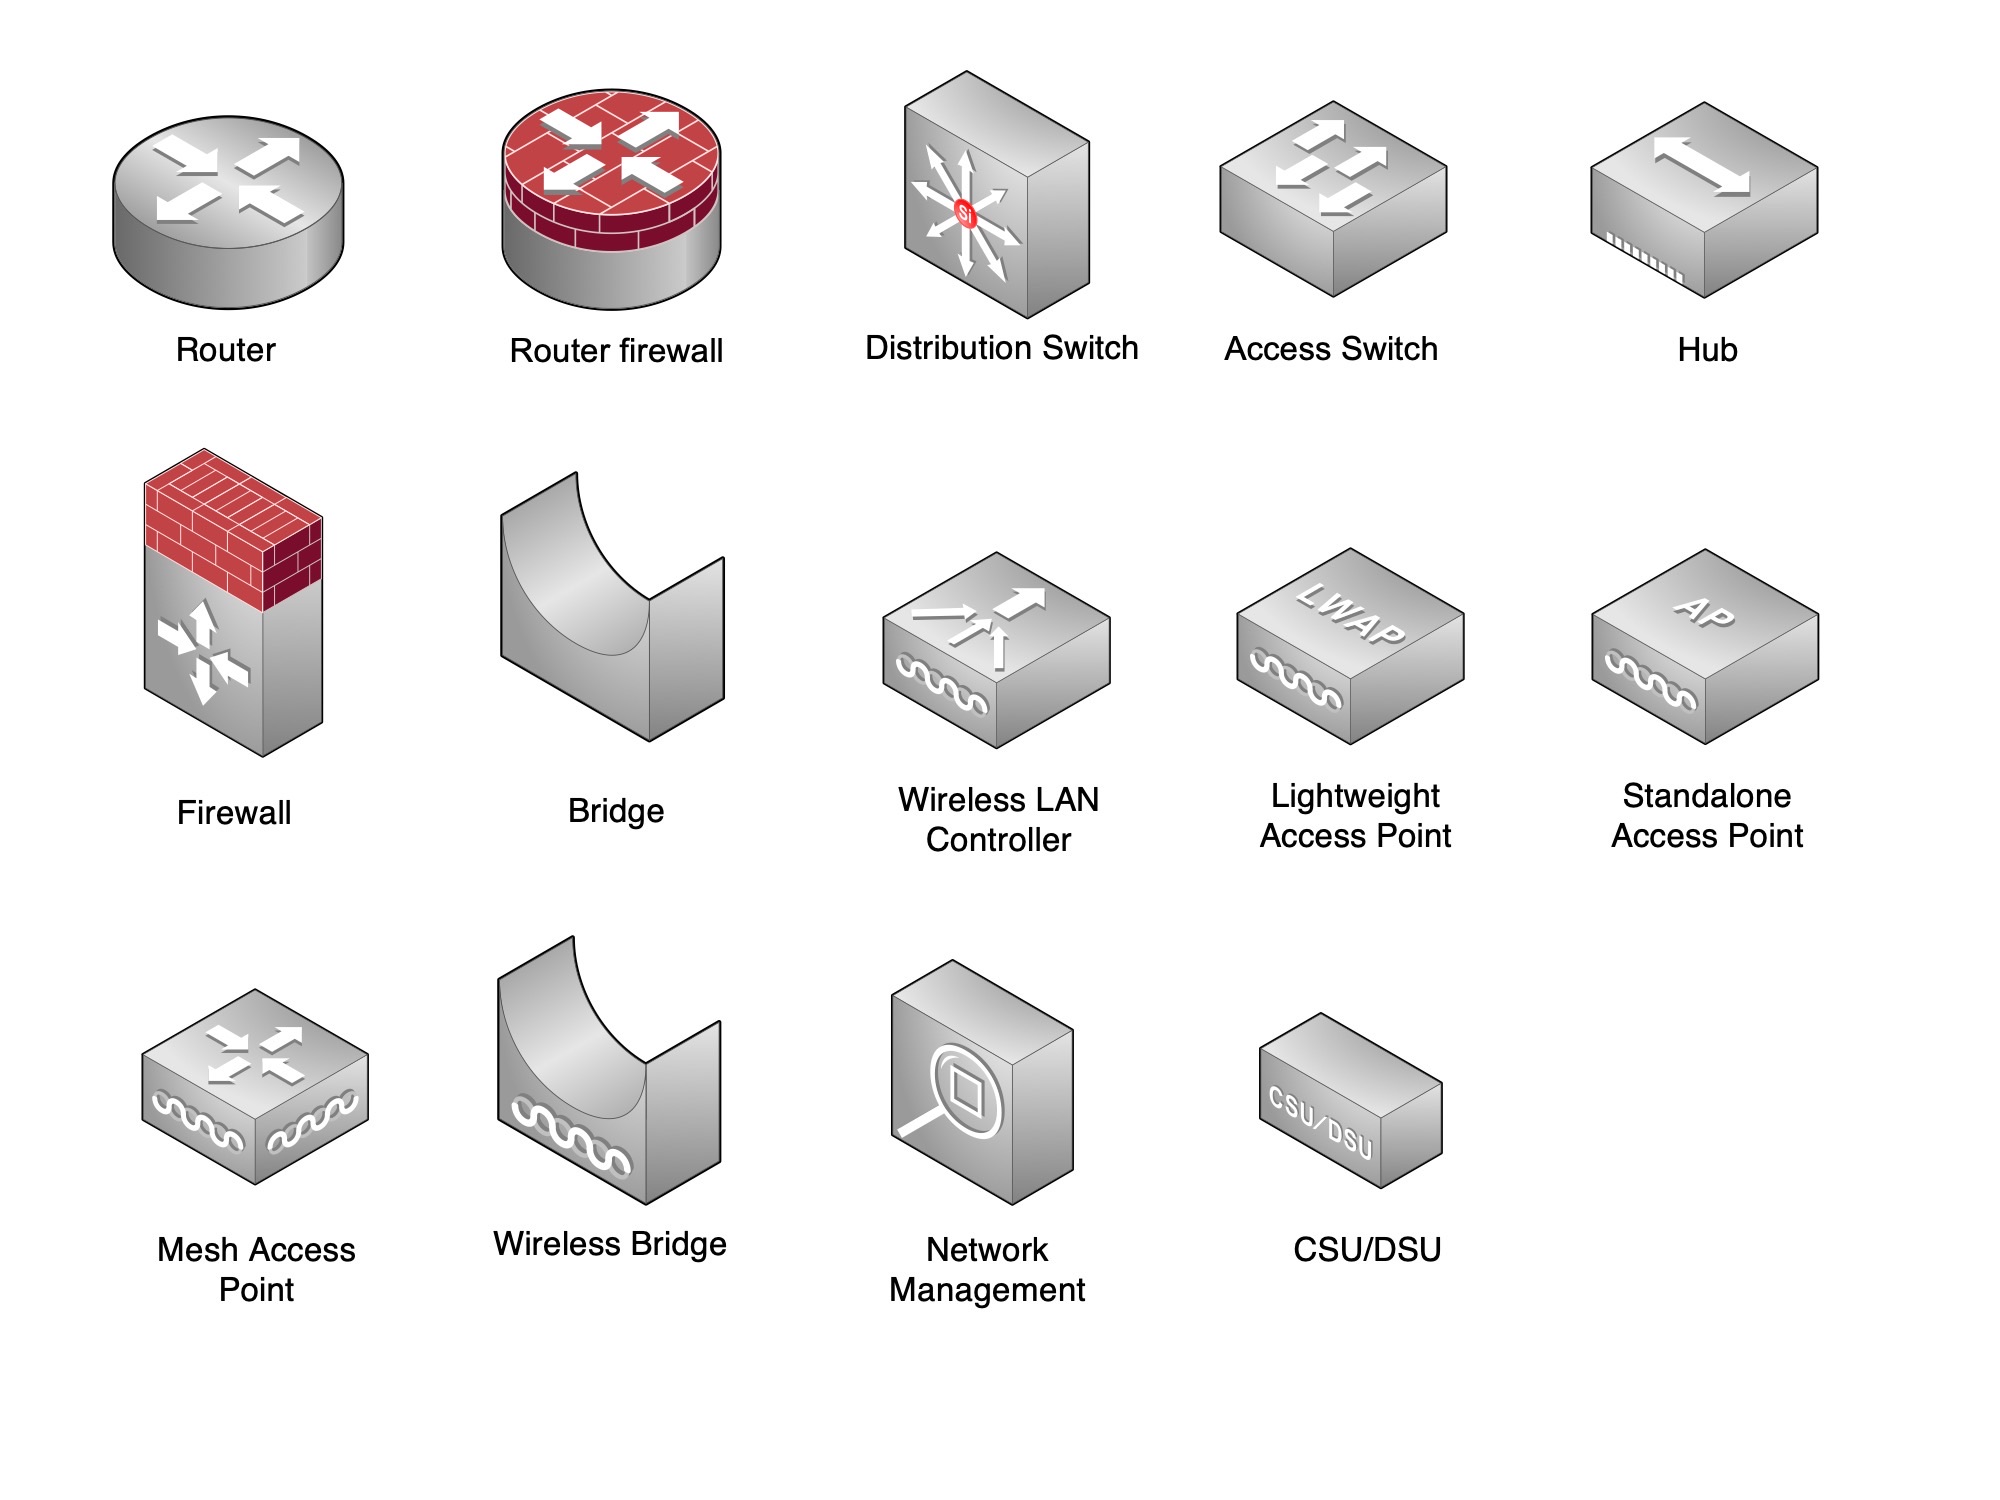
Jeżeli byłeś subskrybentem naszego mailingu Czwartest to zapewne te symbole są Ci doskonale znane, mimo, że zmieniliśmy niedawno kolorystykę urządzeń na szarą / srebrną.
Tutaj możesz poczytać więcej o identyfikacji kolorystycznej firm, i jaką rolę pełni ona w odbiorze przez klientów.
ATAKI I OCHRONA W WARSTWIE DRUGIEJ - ARP
W jednym z najnowszych artykułów przeczytasz o niebezpieczeństwach związanych z protokołem ARP.
Jednym z takich ryzyk jest atak DoS (Denial of Service).
Dodatek dla subskrybentów NSSlettera Ochrona przed atakiem DoS
Atak ARP Spoofing może wygenerować ogromne ilość pakietów ARP. Do przeprowadzenia inspekcji ARP wykorzystywane jest CPU przełącznika, więc by zapobiec jego przeciążeniu DAI narzuca limit przesyłanych pakietów.
Przy domyślnej konfiguracji wszystkie porty untrusted pozwalają na przesłanie 15 pakietów ARP na sekundę. Po przekroczeniu limitu interfejs jest blokowany i przechodzi w stan error-disabled.
By był on z powrotem aktywny należy go aktywować ręcznie.
Porty trusted domyślnie nie mają narzuconego limitu.
DAI daje możliwość dodatkowej konfiguracji tych parametrów:
- W pierwszej kolejności wybierz port, którego ma dotyczyć konfiguracja:
Switch(config)# interface gigabitethernet2/0/1
2. Zmień limit przychodzących pakietów ARP - w zakresie od 0 do 2048 pakietów na sekundę:
Switch(config-if)# ip arp inspection limit rate 200
Switch(config-if)# exit
3. Włącz automatyczne przywracanie portu po przejściu w stan error-disabled – domyślny interwał to 300 sekund:
Switch(config)# errdisable detect cause arp-inspection
Switch(config)# errdisable recovery cause arp-inspection
4. Zmień domyślny interwał przywracania portu - w zakresie od 30 do 86400 sekund:
Switch(config)# errdisable recovery interval 30
5. Sprawdź poprawność konfiguracji:
Switch# show errdisable recovery
TWEET TYGODNIA
Na Styku Sieci (@nastykusieci)
@cisco opublikowało roadmap zmian w certyfikacji. Przygotowujący się do CCNA mogą spać spokojnie. Jest natomiast ki…
Zachęcamy do obserowania @nastykusieci na Twitterze.
CHWILA NA UŚMIECH
Produktywnego tygodnia!
Pozdrawiam,
Damian Michalak
P.S. Pamiętaj, że poprzednie wydania NSSlettera znajdziesz w archiwum