Cześć 👋
Majówka w pełni. Co jak co, ale w tym roku kalendarz nas rozpieścił.
Mamy nadzieję, że spędzasz ten czas na ładowaniu bateryjek w Twój ulubiony sposób!
My zrobiliśmy sobie krótką przerwę od leżakowania - w końcu chcemy dać Ci coś wartościowego do przeczytania przy piwku i grillu 😉
Zapraszamy do lektury najnowszego wydania NSSlettera 😎
Rodziny systemu IOS
Jakub Krawczyk
W najnowszym artykule omówiliśmy czym w zasadzie jest system Cisco IOS i przedstawiliśmy klasyczną wersję systemu oraz rodzinę XE. Sprawdźmy, gdzie wykorzystywane są pozostałe wersje systemów operacyjnych Cisco, czyli IOS XR i NX-OS.
IOS-XR
Rodzina XR powstała na potrzeby routerów wymagających najwyższej niezawodności. Skrót XR oznacza eXtreme Reliability – czyli właśnie ekstremalną niezawodność.
W 2005 roku Cisco wprowadziło system IOS XR na routerach sieciowych z serii 12000. IOS XR bazuje na mikrojądrze QNX, ale w kolejnych wersjach został również oparty na Linuxie.
Różni się jednak od reszty rodziny IOS. IOS XE i IOS mają w dużej mierze ten sam kod, natomiast IOS XR posiada zupełnie inną bazę kodu.
Rodzina eXtreme Reliability charakteryzuje się najwyższą wydajnością, rozbudowanymi funkcjami o wysokiej niezawodności, lepszą skalowalnością oraz możliwością aktualizacji w trakcie eksploatacji urządzenia.
NX-OS
NX-OS, czyli Nexus Operating System to system operacyjny używany przez serię przełączników Nexus. NX-OS miał swoją premierę w 2008 roku i powstał na potrzeby silnie rozwijającego się rynku Data Center.
Ze względu na szeroko wykorzystywaną wirtualizację i wysokie wymagania w zakresie przepustowości i małych opóźnień Cisco postanowiło rozwinąć drugą linię switchy, obok linii Catalyst.
Przełączniki z serii Nexus jako jedyne obsługują protokół Fibre Channel over Ethernet (FCoE). NX-OS powstał na bazie oprogramowania Cisco Storage Area Network Operating System (SAN-OS).
Podobnie jak inne modularne edycje jest on oparty na systemie Linux i jest w dużej mierze podobny do IOS. Posiada on natomiast inną bazę kodu. NX-OS ma dostępne zarówno CLI w stylu Cisco, jak i powłokę Bash.
Czytaj cały artykuł "Rodziny systemu Cisco IOS" →
Loadbalancing w CEF
Damian Michalak
Na łamach „Na Styku Sieci” poruszaliśmy już tematykę Cisco Express Forwarding oraz problem polaryzacji. W celu jego uniknięcia, należy manipulować tzw. loadbalancing hash, czyli funkcją odpowiedzialną za wybór ścieżek dla poszczególnych sesji.
W przypadku loadbalancingu per-destination, w starszych wersjach IOS domyślnie używana jest formuła hashowania z dwoma składowymi – source i destination IP – co oznacza, że wszystkie konwersacje pomiędzy tymi dwoma IP pójdą tą samą ścieżką.
Można poinstruować CEF żeby wykorzystywał również informacje z L4 – porty, uzyskując w ten sposób loadbalancing po różnych ścieżkach dla różnych konwersacji między tymi samymi hostami.
W tym celu można użyć nastepujące komendy:
- mls ip cef load-sharing full – używanie L3 + L4 do hashowania po wielu zbieżnościach
- mls ip cef load-sharing full simple – nadal L3 + L4, ale ograniczamy ilość zbieżności które będą wykorzystywane przez loadbalancing
- mls ip cef load-sharing simple – używaj tylko L3 do hashowania (domyślnie)
- w powyższych komendach dostępna jest również opcja exclude – służy do wyłączenia konkretnego IP lub portu z funkcji hashowania
W nowszych wersjach IOS można również dodać do kalkulacji hasha uniwersalną wartość generowaną niezależnie przez każdy router. Spowoduje to, że poszczególne konwersacje będą obierać różne ścieżki. Należy do tego użyć komendy:
- ip cef load-sharing algorithm universal – można podać ID żeby nadać statycznie wartość. Bez podania jej konkretnie, IOS wylosuje wartość (i robi to zawsze podczas bootowania)
Uniwersalny algorytm jest domyślną metodą hashowania w nowszych wersjach IOS i skutecznie powoduje wykorzystanie wszystkich ścieżek o równym koszcie dla poszczególnych sesji.
Czytaj cały artykuł "Cisco Express Forwarding – przegląd technologii" →
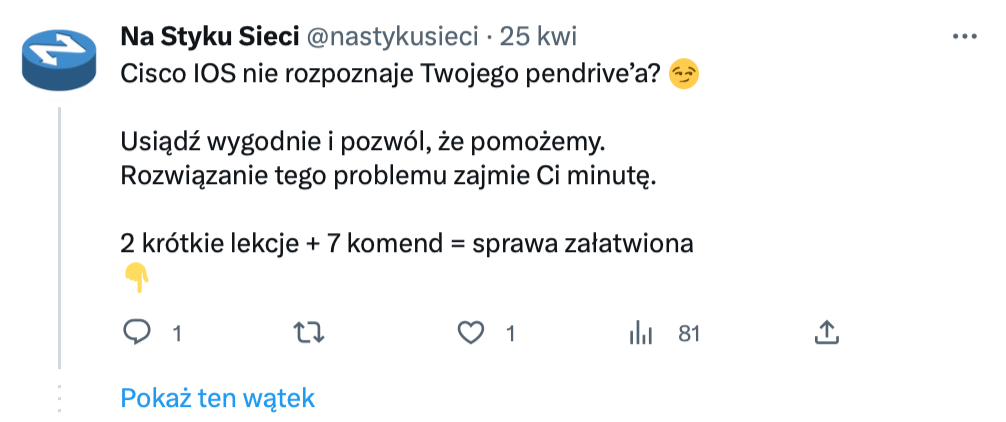
Zapraszamy do obserwowania Na Styku Sieci na Twitterze 😎
Źródło: Twitter
Do zobaczenia za tydzień 👋
Pozdrawiam,
Damian Michalak