Cześć 👋
Nowy tydzień - nowy artykuł! Zaprzęgliśmy do pracy AI Midjourney. Pomaga nam w tworzeniu kreatywnych obrazków wyróżniających artykuły.
Jak Ci się podoba groźny policjant pilnujący portów, którego znajdziesz poniżej? Można by rzec... Port Security 🙃
O tym też w dzisiejszym wydaniu - zapraszamy do lektury!
Jak obejść zabezpieczenia Port Security?
Tomasz Wądołowski
W najnowszym artykule możesz dowiedzieć się o zasadzie działania i konfiguracji Port Security. W tym dodatku kontynuujemy i rozszerzamy ten temat.
Słaby punkt - MAC spoofing
Jeżeli system zabezpieczeń opiera się na adresie MAC, a istnieje możliwość jego zmiany w systemie to jest to podatność. Można nazwać to piętą achillesową Port Security 😅 Jest to pewne utrudnienie dla potencjalnego włamywacza (zakładając dodatkowo, że nie zna architektury sieci wewnętrznej), lecz niestety jest to do obejścia.
Windows
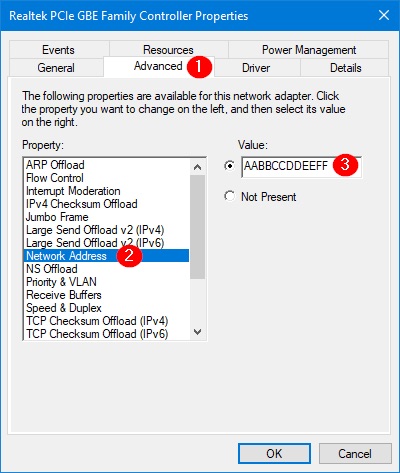
W systemie Windows jest to proste. W Panelu połączeń sieciowych który znajduje się w Panelu sterowania wystarczy prawym przyciskiem myszy kliknąć na właściwości danej karty sieciowej → Zaawansowane → Adres sieciowy → Wartość.
macOS
Tutaj wymaga to zmian w Terminalu:
- Aby uzyskać losowy adres MAC:
openssl rand –hex6 | sed ‘s/(..)/1:/g; s/.$//’ | xargs sudo ifconfig en0 ether
- Aby uzyskać konkretny adres - x oznaczają nowy adres MAC utworzony poniżej:
sudo ifconfig en0 ether xx:xx:xx:xx:xx:xx
Można też użyć zewnętrznego oprogramowania jak macchanger lub spoof-mac.
Na macOS działanie tego rozwiązania zależy od wersji systemu operacyjnego, gdyż w najnowszej ta możliwość może być wyłączona. Po restarcie komputera adres MAC wróci do oryginalnego przydzielonego przez producenta.
Dodatkowo ze względów prywatności najnowsze wersje systemów operacyjnych umożliwiają losowe przydzielanie adresów MAC do interfejsów Wi-Fi. Ma to zapobiec śledzeniu pomiędzy różnymi sieciami.
Na pomoc - DHCP snooping
Aplikacje do przeprowadzania ataków mogą być skonfigurowane tak, by wysyłać w nagłówku Ethernet pakiety z adresem MAC zaufanego hosta, a w polu Request umieścić fałszywe adresy 🥸
W ten sposób atakujący może skutecznie ominąć zabezpieczenie Port Security, które chroni przed niezaufanymi hostami. Można się przed tym obronić konfigurując DHCP Snooping i włączając opcję ip dhcp snooping verify mac-address.
Wyjście z err-disabled
Error Disabled jest stanem portu, który w praktyce oznacza, że port jest wyłączony. Nie przesyła żadnego ruchu, a zwykłe wyjęcie i ponowne włożenie kabla nie zmieni tego stanu.
Jest to metoda zabezpieczenia przed konsekwencjami różnych, z definicji niebezpiecznych sytuacji w sieci. W omawianym przypadku stan Error Disabled portu możemy otrzymać, gdy tryb zabezpieczenia mechanizmu Port Security jest ustawiony na "Shutdown".
Można robić to manualnie po każdym zdarzeniu bezpieczeństwa przez wydanie komendy shutdown na interfejsie, a następnie no shutdown.
W przypadku gdy chcemy automatyzacji (lub gdy mamy dużą sieć) następujące komendy sprawią, że port podniesie się sam:
Switch(config)# errdisable recovery cause psecure-violation
Switch(config)# errdisable recovery interval ilość_sekund
Mechanizm ten nosi nazwę Errdisable Recovery. Przy pomocy jednej komendy podajemy przyczynę wejścia portu w stan Error Disabled (w naszym przypadku przykładzie "psecure violation"), a używając drugiej komendy podajemy interwał w jakim Switch miałby automatycznie resetować port w przypadku wystąpienia wskazanej sytuacji.
Czytaj artykuł "Port Security – zasada działania i konfiguracja" →
PYTANIE
Pracownicy u mnie w firmie (którzy są na home office) doświadczają zerwania połączenia/lagowania Tight VNC - którego używamy do zdalnej pracy na PC.
Oczywiście za pośrednictwem VPNa - Pulse Secure.
Próbowałem ustawiać na klienckich laptopach wartości MTU z rezerwą dla VPNa około 100b. Otrzymałem feedback od pracowników, że nastąpiła poprawa połączenia i nie zrywa.
Moje pytanie brzmi czy jest jakaś optymalna wartość MTU do łączenia się poprzez client-to-site VPN + VNC? Aby zoptymalizować połączenie?
— Dominik
ODPOWIEDŹ
Słusznie podejrzewasz, że winowajcą całej sytuacji jest VPN i związany z nim MTU. Żeby nie strzelać z tą wartością na ślepo proponuję wykonanie dwóch czynności:
- Pobawienie się extended pingiem z hosta źródłowego po tym jak już jest on podłączony do VPN. Pobaw się różnymi rozmiarami pakietów ICMP i ustawiaj flagę Do Not Fragment. To pozwoli Ci sprawdzić jakie jest najmniejsze MTU (wąskie gardło) na ścieżce.
- Nasłuchanie ruchu na hoście źródłowym przy pomocy Wireshark - powinieneś być w stanie tam wychwycić jaki narzut dokłada nagłówek enkapsulacji RA VPN.
Gdy już będziesz miał te dane to ustawienie na hoście parametru MSS (Maximum Segment Size - powinno być w ustawieniach karty sieciowej) na wartość [Minimalne MTU na ścieżce minus narzut nagłówka VPN] powinno rozwiązać problem.
Przynajmniej to jest to od czego ja bym zaczął 😉
— Damian
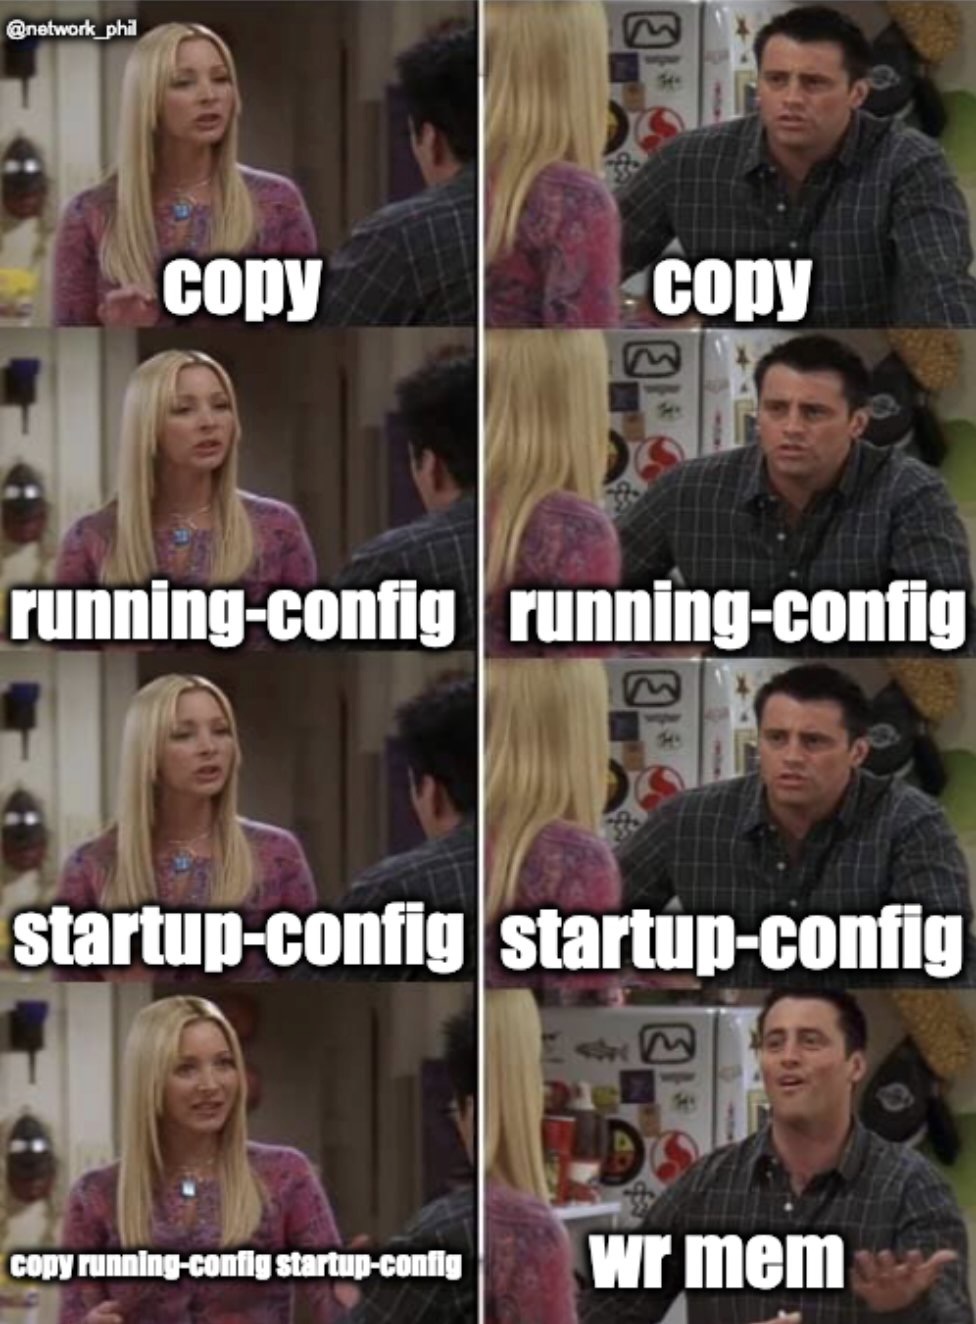
Ktoś jeszcze używa "copy run start"? 😅
Do zobaczenia za tydzień 👋
Pozdrawiam,
Damian Michalak