Cześć 👋
Jeżeli automatyzujesz powtarzalne zadania w Twojej sieci to super - gratulacje!
Natomiast jeśli jeszcze tego nie robisz to może najwyższy czas zacząć?
Dobrym pierwszym krokiem będzie zrozumienie tego czym jest API oraz jak działa w kontekście sieci komputerowych.
Zapraszamy do lektury.
Mechanizmy bezpieczeństwa API
Jakub Krawczyk
W najnowszym artykule na temat podstaw API dowiesz się czym jest Application Programming Interface.
Sprawdźmy jeszcze jak wygląda kwestia zabezpieczenia API przed nieautoryzowanym dostępem.
API posiada wbudowane mechanizmy bezpieczeństwa. W większości przypadków dostęp do API jest zabezpieczony i wymaga odpowiedniej autoryzacji:
- Użytkownicy powinni być zmuszeni do podania prawidłowych poświadczeń dostępu (np. nazwy użytkownika i hasła) przed korzystaniem z API.
Podstawowa metoda autoryzacji posiada jednak istotne wady. Poświadczenia nie są szyfrowane, więc by nie zostały one ujawnione niezbędne jest co najmniej stosowanie protokołu HTTPS.
Autoryzacja może być również realizowana przy pomocy kluczy API. Klucze te mogą być:
- zapisane w adresie URI,
- zapisane w nagłówku HTTP lub,
- mogą być przechowywane w cookies.
Klucze umożliwiają śledzenie i kontrolę korzystania z API, jednak najbezpieczniejszym sposobem zabezpieczenia jest użycie tokenów. Są one generowane automatycznie po wprowadzeniu danych.
Czytaj artykuł "Podstawy API" →
Dlaczego potrzebujemy LSDB w OSPF?
Damian Michalak
W artykule na temat maszyny stanowej OSPF przeczytasz czym jest LSDB.
Już samo rozwinięcie skrótu (Link State Database) mówi nam, że jest to baza danych, którą buduje OSPF i opiera się na informacjach, które znalazł w Link State Advertisements - LSA.
Każdy router, który łączy się z obszarem OSPF ma swoją własną bazę danych topologii, i jest to właśnie LSDB. Składa się ona z pojedynczych ogłoszeń LSA.
Zatem odpowiadając na pytanie - potrzebujemy LSDB gdyż router wyznacza trasę (kalkulacja SPF), na podstawie informacji, które otrzyma w LSA - zatem te komunikaty muszą być tam umieszczane.
Aby podejrzeć taką bazę na routerze należy wydać poniższą komendę:
R4# show ip ospf database
OSPF Router with ID (4.4.4.4) (Process ID 1)
Router Link States (Area 0)
Link ID ADV Router Age Seq# Link count
1.1.1.1 1.1.1.1 291 0x8000000B 2
4.4.4.4 4.4.4.4 1993 0x80000007 1
Powyższa przykładowa baza zawiera informację o area 0 - Router Link States, co informuje nas o LSA typu 1. Takie ogłoszenie buduje każdy router, aby móc “przedstawić się” innym routerom, które z nim graniczą.
Podany jest Router ID, zatem jeżeli R4 graniczy z R1 to w tablicy są dwa wpisy, po jednym dla każdego routera. Im większa jest nasza sieć, oraz im więcej obszarów mamy, tym bardziej baza danych się rozrasta.
Czytaj artykuł "Maszyna stanowa OSPF" →
 CCIE-EI Journey 2023
@Kangaruess
Name a command that changed your life. I'll go first. "ip ospf name-lookup". See results below: [#ccie](https://michalak.net/404) [#study](https://michalak.net/404) [#lab](https://michalak.net/404)…
PYTANIE
Czy typowe korpo jest dobrym pomysłem na pierwszą pracę w sieciach?
— Krzysztof S., Tomaszów Mazowiecki
ODPOWIEDŹ
Moja subiektywna opinia jest taka, że tak - warto zacząć karierę w sieciach od pracy w korporacji. Dlaczego? W firmach tego typu:
• będziesz mieć możliwość poznania i docenienia roli procesów w zarządzaniu siecią,
• sieci (zazwyczaj) będą dobrze "poukładane" i w jakimś stopniu ustandaryzowane,
• Twoją odpowiedzialnością będą konkretne zadania/gałęzie technologiczne,
• zazwyczaj otrzymasz wsparcie w dalszym rozwoju i edukacji sieciowej.
Nie twierdzę, że tak będzie wszędzie - ale w gruncie rzeczy tego typu podejścia możesz się spodziewać w większości korporacji. Będzie to dobre miejsce na start.
I żeby nie było - nie oznacza to, że należy unikać MŚP (Małych i Średnich Przedsiębiorstw) jak ognia. Tam też znajdują się perełki, które wyniosą Twoją karierę sieciowca na wyższy poziom. Jest po prostu trudniej trafić na dobre miejsce.
Według mnie pierwsza praca to nie miejsce na eksperymenty i na ryzyko. Czas na to przyjdzie nieco później.
— Damian
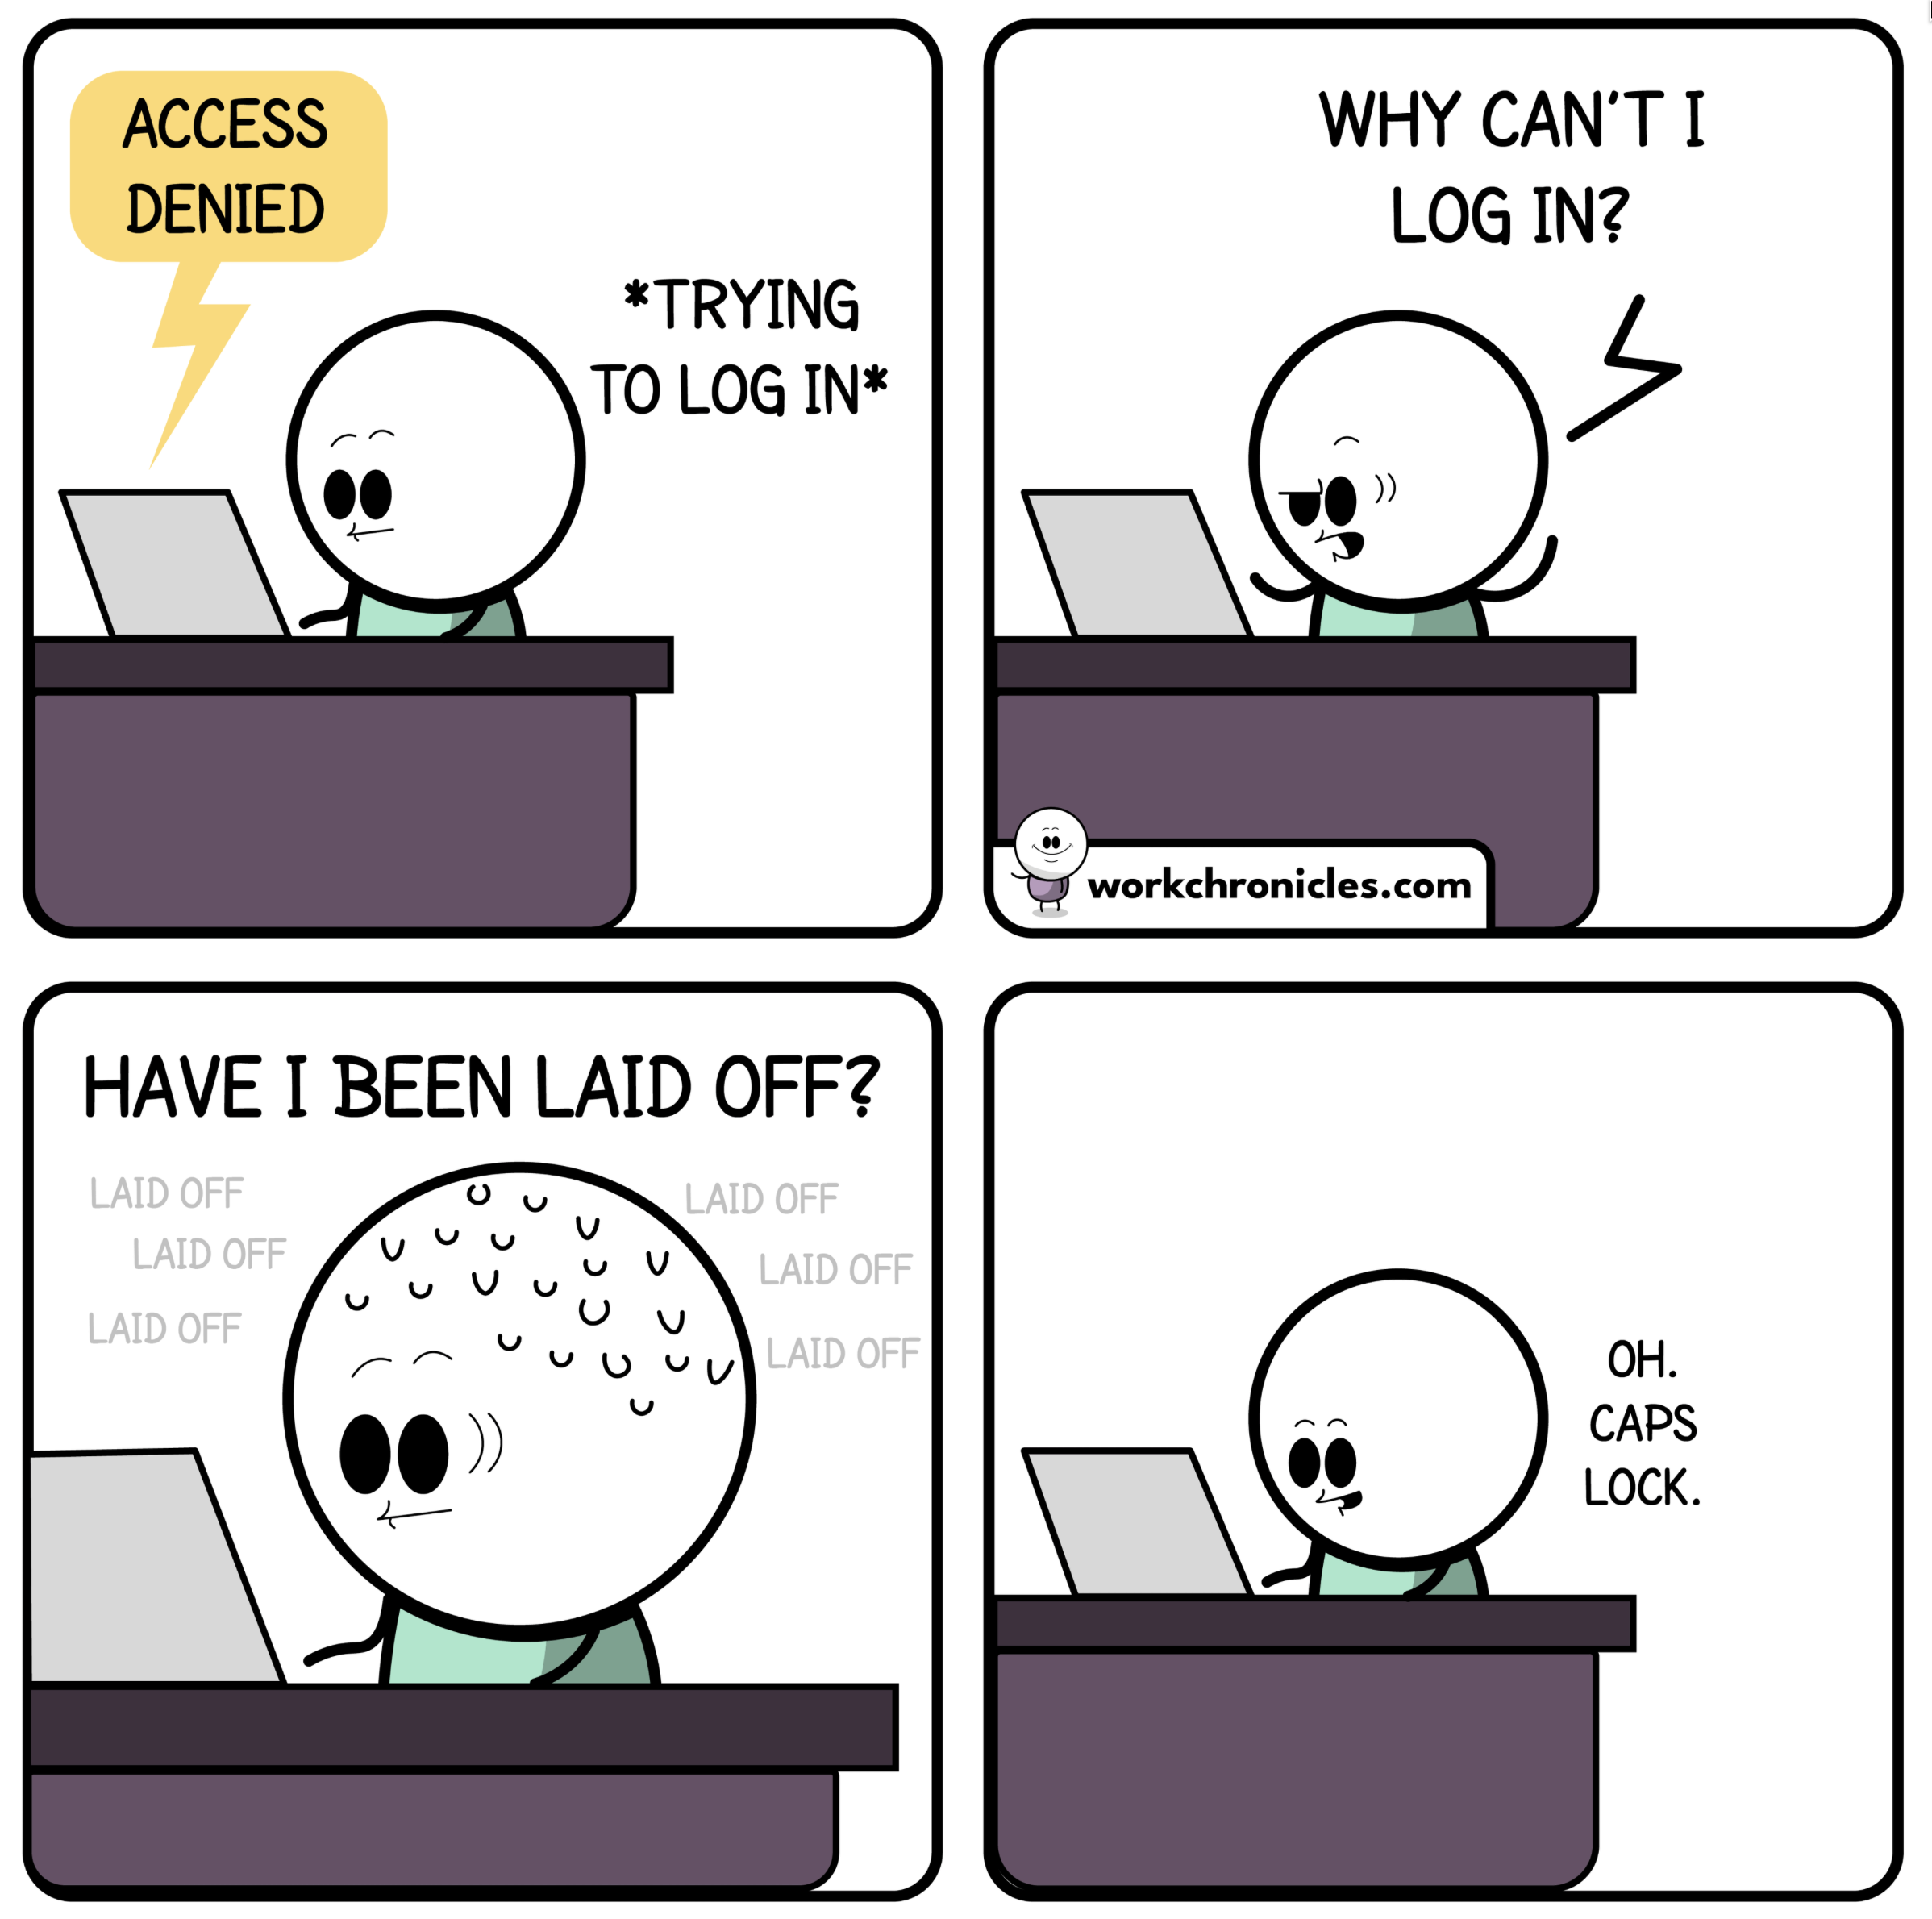
źródło: @_workchronicles
Do zobaczenia za tydzień 👋
Pozdrawiam,
Damian Michalak