Cześć 👋
Troubleshootując problemy sieciowe pamiętaj: wszyscy kłamią (przynajmniej od czasu do czasu - tak twierdził Dr House 😉).
Dlatego też warto sprawdzać informacje podawane przez osoby trzecie.
Coś nie działa, masz przeczucie, że to problem "po drugiej stronie", a inżynier odpowiedzialny za tamtą konfigurację zapiera się, że "all is good"? Sprawdź to. Niech udostępni ekran i udowodni.
Pamiętając o tych prawidłach zaoszczędziłbym w ostatnich dniach przynajmniej kilka godzin, które spędziłem na szukaniu usterki po mojej stronie...
Życzę Ci zatem takich oszczędności 🙃
A teraz zapraszam już do lektury.
Zastosowanie MACsec
Jakub Krawczyk
W najnowszym artykule przedstawiliśmy protokół MACsec, który powstał z myślą o bezpiecznej komunikacji w sieciach LAN.
Dla organizacji rządowych i firm, w których bezpieczeństwo danych stawiane jest na pierwszym miejscu, jest on oczywistym wyborem.
Dzięki temu, że MACsec zapewnia skuteczną ochronę przed atakami man-in-the-middle może być przydatny nie tylko przy zabezpieczaniu ruchu w ramach tradycyjnych endpointów, ale również wszelkiego rodzaju urządzeń typu IoT jak kamery czy czujniki ruchu.
Szybkość szyfrowania w warstwie drugiej sprawia, że MACsec jest również stosowany poza sieciami lokalnymi.
Oto kilka miejsc, w których znajdziesz MACsec:
- WAN MACsec to idealne rozwiązanie do łączenia Data Center lub środowisk chmurowych z wieloma lokalizacjami,
- MACsec stanowi między innymi fundamenty dla rozwiązania Cisco CloudSec,
- Jest także wykorzystywany w ramach platformy Microsoft Azure,
- Ciekawym i nieoczywistym zastosowaniem MACsec jest natomiast branża motoryzacyjna. Wraz z rozwojem w samochodach licznych systemów zapewniających bezpieczeństwo, informacje i rozrywkę pojawiła się potrzeba ich integracji. Do połączenia elektronicznych modułów sterujących ECU (ang. Electronic Control Unit) coraz częściej wykorzystywany jest protokół Ethernet. MACsec natomiast okazał się idealnym rozwiązaniem do ochrony przed nieautoryzowanym dostępem, a dzięki bardzo małym opóźnieniom sprawdza się on także w modułach, gdzie znaczenie ma każda milisekunda.
To tylko kilka z ciekawych zastosowań MACsec. O samym działaniu tego mechanizmu napisaliśmy dedykowany artykuł.
Czytaj artykuł "MACsec - szyfrowanie w warstwie drugiej" →
Uwierzytelnianie w HSRP
Damian Michalak
Na łamach „Na Styku Sieci” możesz się dowiedzieć czym jest redundancja HSRP.
Tu natomiast chcielibyśmy Ci pokazać jedną z ciekawych funkcji HSRP jaką jest uwierzytelnianie.
Pierwsza metoda nie należy do najskuteczniejszych: na obu urządzeniach, na których działa HSRP, definiujemy klucz w postaci zwykłego ciągu znakowego. Klucz ten jest przesyłany wraz z komunikatami HSRP w czytelnej postaci:
R1(config-if)# standby 1 authentication nssrules
Znacznie lepszym pomysłem jest zastosowanie uwierzytelniania MD5. W tym celu podajemy w komendzie nasz klucz w postaci czytelnej (słowo kluczowe "0") lub zaszyfrowanej (słowo kluczowe "7"):
R1(config-if)# standby 1 authentication md5 key-string 0 nssrules
R1(config-if)# standby 1 authentication md5 key-string 7 b846a2349a645151fc37723d9d268358
Możemy też skonfigurować oczywiście uwierzytelnianie za pomocą pęku kluczy (key-chain):
R1(config)# key chain NSS
R1(config-keychain)# key 1
R1(config-keychain-key)# key-string 0 nssrules
R1(config)# interface f0/0
R1(config-if)# standby 1 authentication md5 key-chain NSS
I voila! Możemy się już czuć nieco bezpieczniej 😊
Czytaj artykuł "Redundancja HSRP" →
Polecamy obserwowanie @bgpstream - można otrzymywać na bieżąco informacje między innymi o porwanych prefiksach BGP:
Cisco BGPStream (@bgpstream)
BGP,HJ,hijacked prefix AS29802 89.116.149.0/24, HVC-AS, US,-,By AS48678 TR-PENTECH-AS, TR,
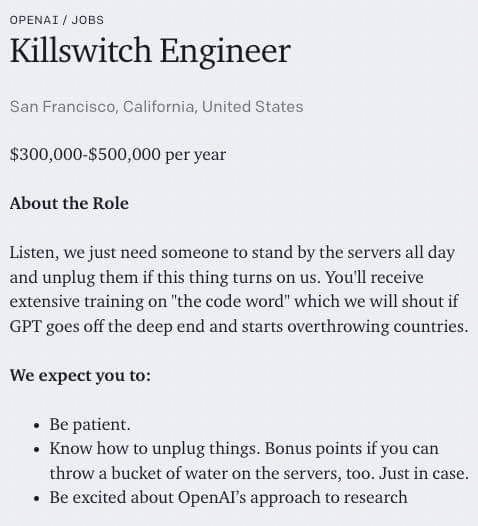
źródło: podesłane przez znajomego
Do zobaczenia za tydzień 👋
Pozdrawiam,
Damian Michalak