Cześć 👋
Kolejny tydzień za nami - a wraz z nim Prima Aprilis.
Nasz tegoroczny żart nie powstałby, gdyby nie fakt, że sam się prawie wkręciłem. Moim pierwszym odruchem na poniższego Tweeta było szerokie otwarcie oczu i wizualizacja topniejącego portfolio:
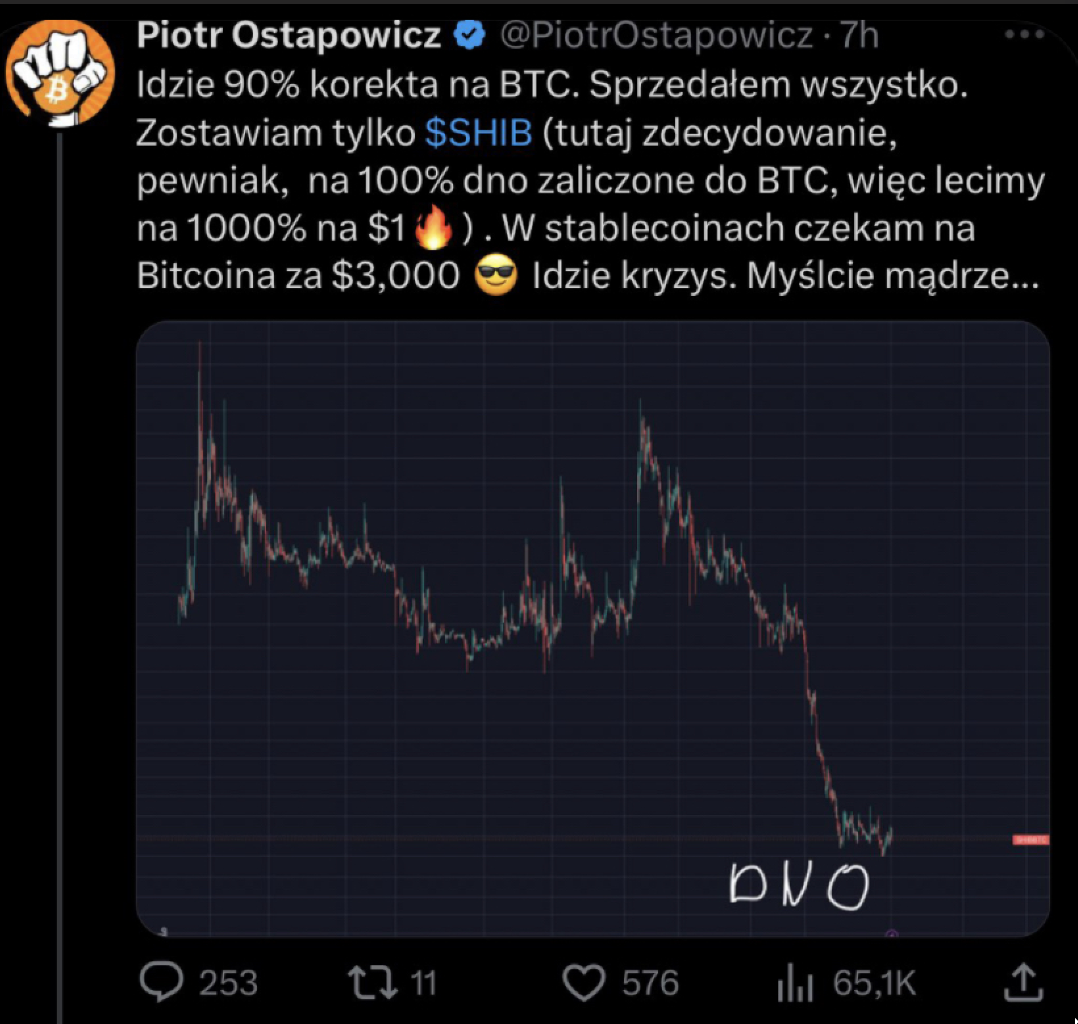
Trochę ryzykowny "żart", prawda?
Nasz Prima Aprilisowy dowcip był na szczęście nieco mniej szkodliwy i najwyraźniej przypadł do gustu obserwującym nasz profil na Facebooku:
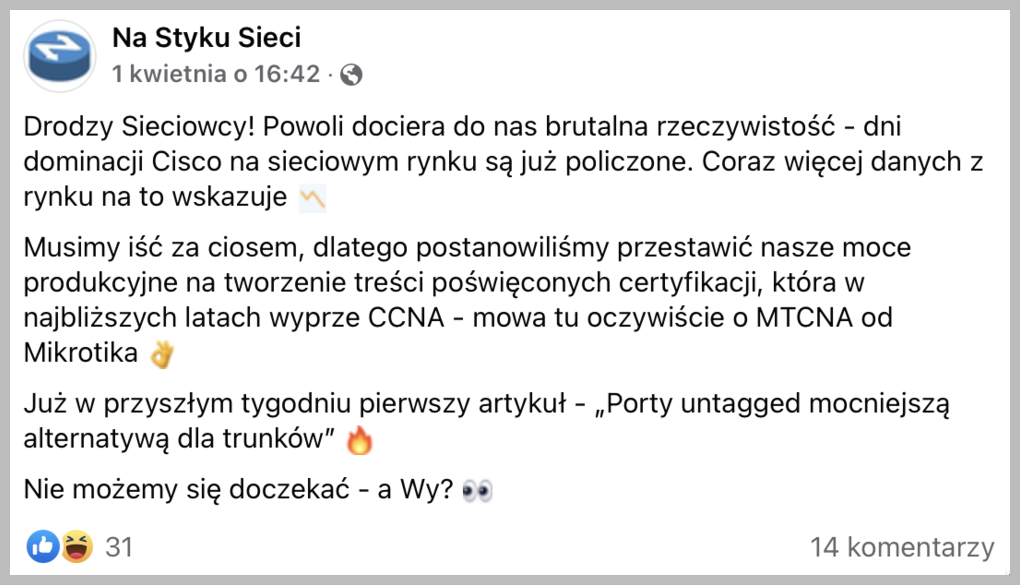
Niektórzy uwierzyli. Jeżeli jesteś jedną z takich osób to nie martw się - wszakże ja sam prawie popędziłem sprzedawać moje zapasy Bitcoina 🙃
Ale żeby było weselej - powyższy wpis zasiał popłoch nawet w naszej redakcji:
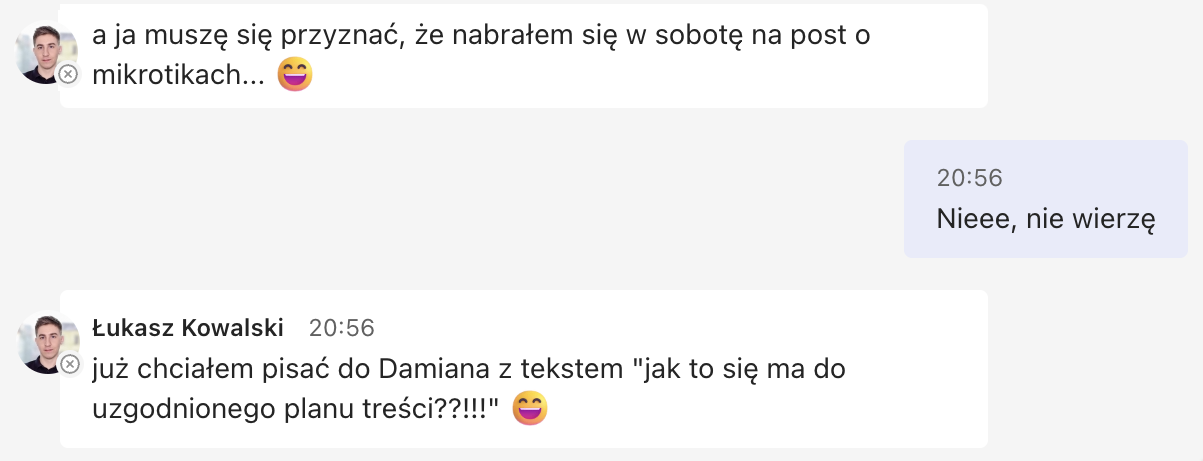
Spokojnie - to był tylko żart. Pozostajemy nadal wiernymi fanami certyfikacji Cisco i to się długo nie zmieni ❤️
A teraz, po tym przydługim wstępie, zapraszam do lektury.
Manualny VLAN Pruning
Jakub Krawczyk
W najnowszym artykule, który ukazał się na nastykusieci.pl omówiliśmy podstawy konfiguracji VLANów na przełącznikach Cisco.
Skonfigurowaliśmy VLANy, przypisaliśmy je do odpowiednich portów, oraz ustawiliśmy trunk między switchami.
Domyślnie trunk pozwala na przesyłanie wszystkich VLANów z podstawowego zakresu, czyli od 1 do 1005. Pod kątem bezpieczeństwa sieci to nie jest pożądane rozwiązanie. Może ono między innymi zwiększyć ryzyko ataku VLAN Hopping.
Zdecydowanie warto więc ograniczyć zakres trunka do niezbędnego minimum, czyli tylko tych VLANów, które rzeczywiście muszą być przesyłane w ramach sieci.
Potrzebne jest do tego polecenie switchport trunk allowed vlan wykonywane w trybie konfiguracji interfejsu. Możemy wskazać zarówno pojedyncze VLANy, jak również ich zakres:
SW1(config)# configure terminal
SW1(config-if)# interface Gi0/1
SW1(config-if)# switchport trunk allowed vlan 1,10-20
Gdy będziemy chcieli przywrócić interfejs do ustawień domyślnych, należy użyć polecenia:
SW1(config-if)# no switchport trunk allowed vlan
Jednak najważniejsza porada dotyczy rozszerzania już zdefiniowanej listy dopuszczonych VLANów. Mianowicie należy użyć komendy switchport trunk allowed vlan add i NIGDY nie zapomnieć o słowie kluczowym add!
Jest to jeden z najczęściej popełnianych przez początkujących sieciowców błędów, który "położył" już niejedną sieć.
SW1(config)# configure terminal
SW1(config-if)# interface Gi0/1
SW1(config-if)# switchport trunk allowed vlan add 60
Czytaj artykuł "Konfiguracja VLANów na przełącznikach Cisco" →
Zastosowania prywatnych VLANów
Damian Michalak
Na łamach „Na Styku Sieci” omówiliśmy w teorii i praktyce działanie prywatnych VLANów. Mimo, że zagadnienie to nie jest znane tak powszechnie jak zwykłe VLANy, to może ono mieć kilka przydatnych zastosowań. Oto te najczęściej wymieniane:
- Najczęściej spotkasz prywatne VLANy w multitenantowych sieciach Service Provider'ów. Będą one tam używane do odseparowania ruchu klientów, jednocześnie pozwalając SP na użycie tylko jednego subnetu. Co bardziej istotne, prywatne VLANy pozwolą również zaoszczędzić cenne identyfikatory VLAN (mamy ich wszakże ograniczoną ilość) - można przecież izolować hosty wrzucając je do pojedynczego isolated VLANu!
- Separacja ruchu w DMZ na poziomie warstwy drugiej, bez konieczności angażowania firewalla/ACL.
- Zapezpieczenie sieci backupowych - serwery mające "produkcyjne" interfejsy w różnych VLANach często podłącza się do wspólnej sieci backupowej. Sieć ta jest pojedynczym VLANem i stwarza ryzyko łatwej komunikacji między serwerami na poziomie back-endu. Prywatne VLANy są w tej sytuacji jak znalazł.
- Izolacja ruchu pomiędzy VMkami korzystającymi ze wspólnej macierzy dyskowej - wirtualne maszyny wrzucamy w Isolated VLAN, a macierz dyskową podłączamy do portu promiscuous. Voila!
Czytaj artykuł "Prywatne VLANy (PVLAN) od A do Z" →
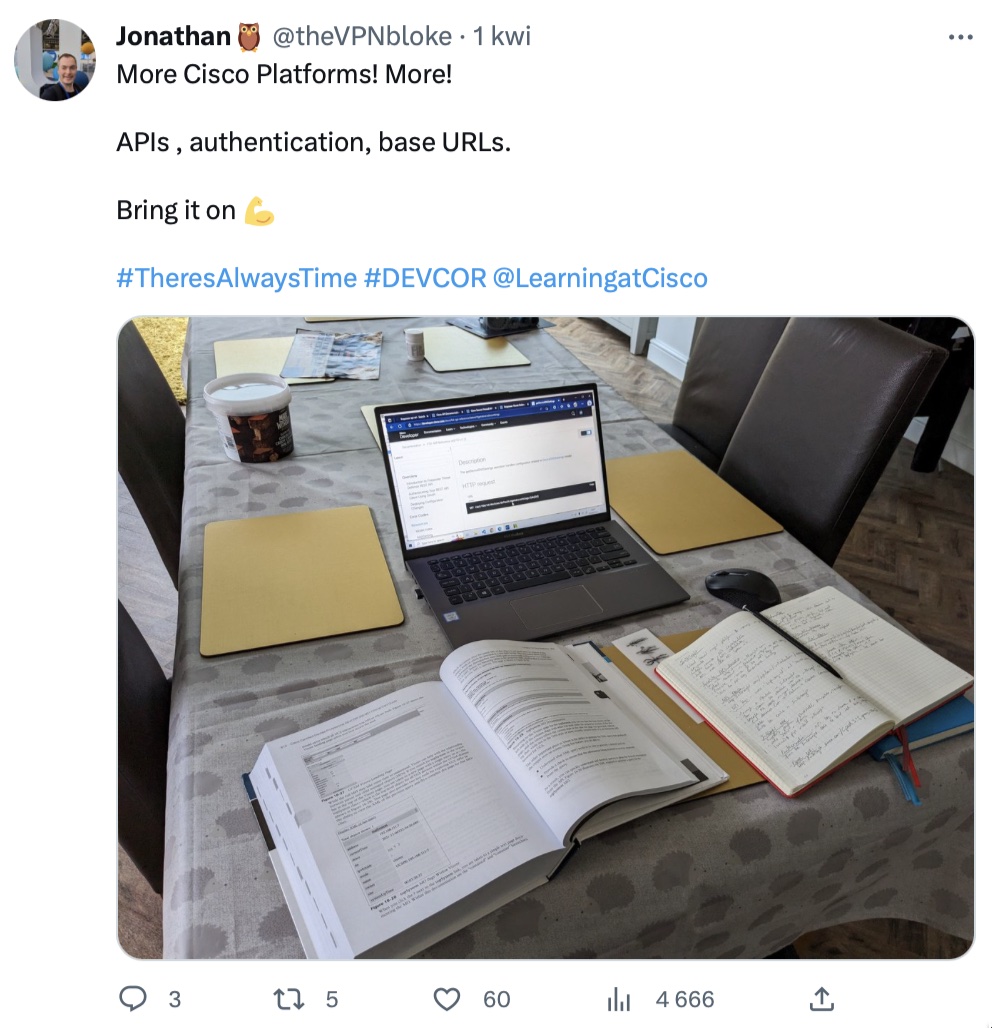
Nauka z fizycznych książek jeszcze długo nie odejdzie do lamusa!
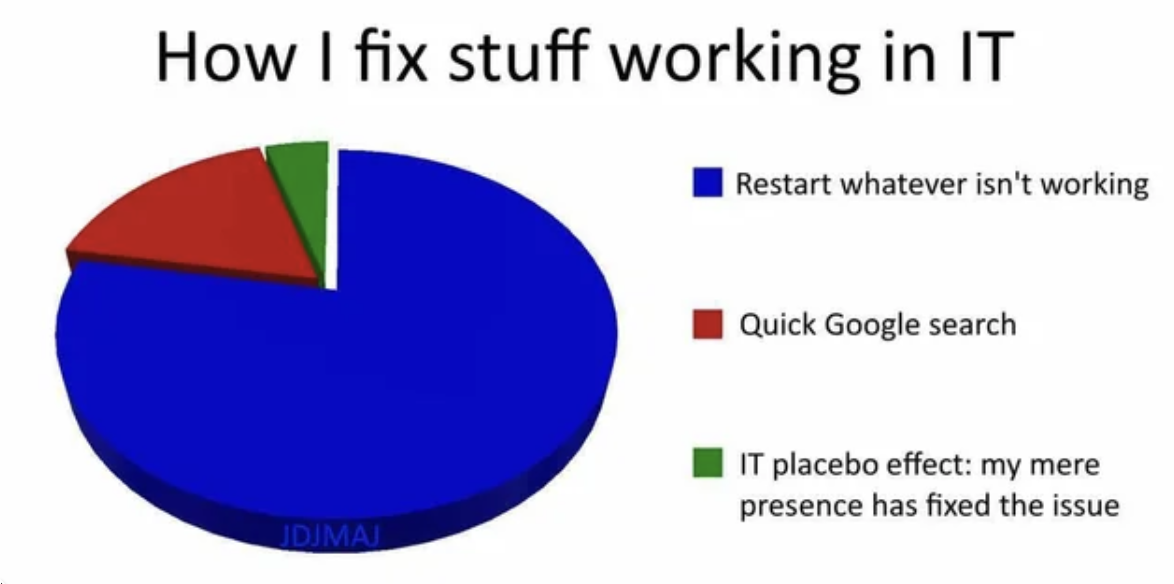
źródło: Reddit
Do zobaczenia za tydzień 👋
Pozdrawiam,
Damian Michalak